Technologie
Cybermenaces ICS : Pourquoi nos infrastructures critiques sont de plus en plus vulnérables
Les systèmes de contrôle industriel (ICS), garants de nos infrastructures vitales, font face à une recrudescence d'attaques cybernétiques toujours plus sophistiquées. L'interconnexion croissante, bien que synonyme d'efficacité, expose désormais des secteurs clés comme l'énergie ou l'eau à des risques inédits. Comprenez pourquoi cette vulnérabilité accrue exige une stratégie de défense numérique urgente et robuste.
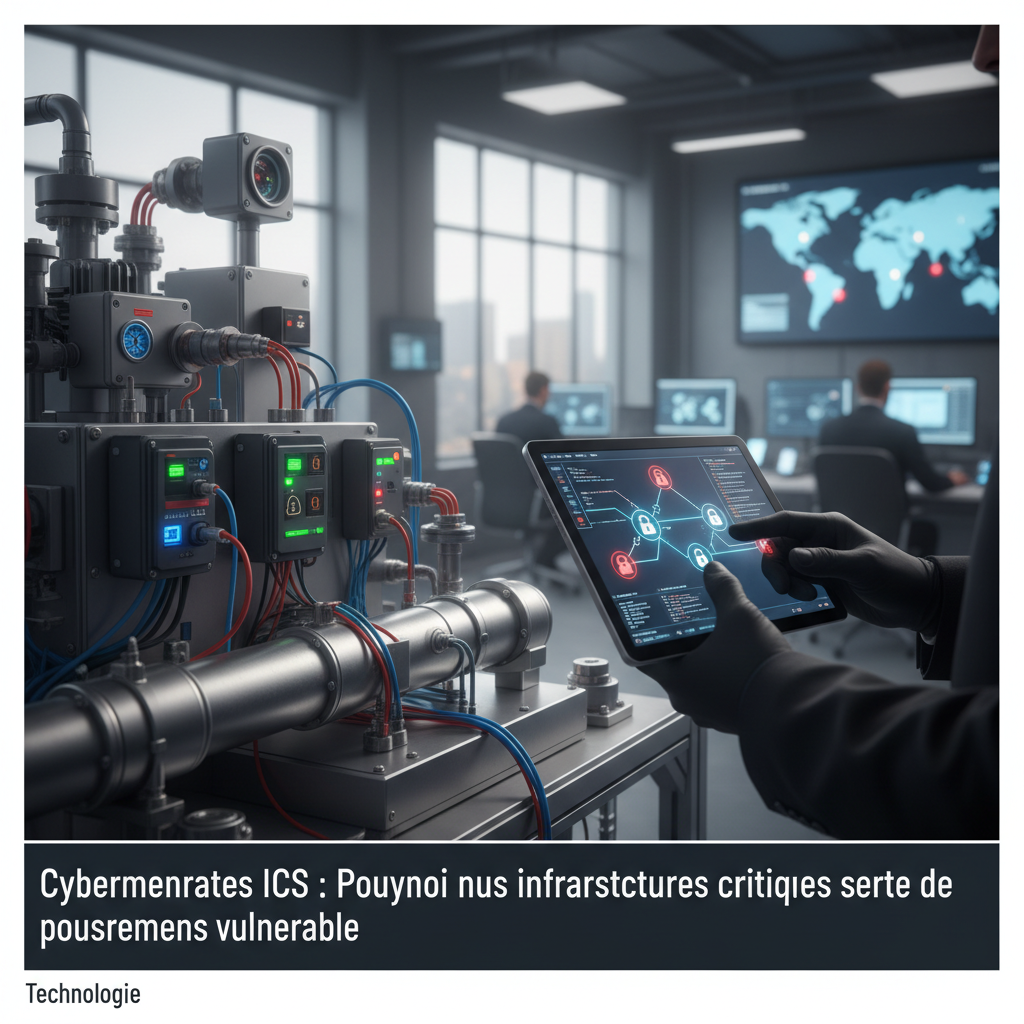
Les systèmes de contrôle industriel (ICS), véritables piliers de nos infrastructures critiques, sont aujourd'hui la cible privilégiée de cyberattaques d'une sophistication croissante. Cette interconnexion grandissante, jadis moteur d'efficacité, expose désormais des secteurs vitaux, de l'énergie à l'eau, à des risques sans précédent. Cette situation alerte sur l'urgence d'une défense numérique renforcée pour préserver la continuité de nos services essentiels.
1. Des fondations vitales sous haute tension : Comprendre les ICS et leur nouvelle exposition
L'épine dorsale de nos sociétés modernes
Les systèmes de contrôle industriel (ICS) constituent l'ossature technologique de nos sociétés. Ils englobent une variété de technologies, telles que les systèmes SCADA (Supervisory Control and Data Acquisition), les PLC (Programmable Logic Controllers) et les DCS (Distributed Control Systems). Ces dispositifs orchestrent des opérations complexes dans des secteurs essentiels. On les retrouve notamment dans l'énergie, la gestion de l'eau, les transports, l'industrie manufacturière, la chimie et la santé.
Leur rôle est crucial pour le bon fonctionnement et la régulation des processus industriels. Ils assurent la surveillance, le contrôle et l'automatisation de machines et d'équipements. Sans eux, la production d'électricité, le traitement de l'eau ou la fabrication de biens de consommation seraient impossibles.
La fin de l'isolement
Historiquement, les systèmes OT (Operational Technology) fonctionnaient en vase clos, souvent qualifiés de "air-gapped". Cette isolation physique les protégeait des menaces externes. Cependant, la convergence OT/IT (Operational Technology/Information Technology) a radicalement changé la donne. L'essor de l'IIoT (Industrial Internet of Things) a également contribué à cette évolution.
Cette interconnexion a brisé les barrières traditionnelles. Désormais, de nombreux systèmes industriels sont connectés à Internet ou aux réseaux d'entreprise. Cela permet une meilleure gestion et une collecte de données facilitée. Néanmoins, cette connectivité les expose désormais directement aux cybermenaces, augmentant les vulnérabilités OT.
L'équation risque/bénéfice
L'interconnexion des systèmes industriels apporte des avantages indéniables. Elle permet une efficacité opérationnelle accrue, une maintenance prédictive optimisée et une meilleure visibilité sur les processus. Ces bénéfices sont cruciaux pour la compétitivité et la performance des entreprises.
Cependant, ces gains s'accompagnent de nouvelles vulnérabilités et failles de sécurité. L'exposition au réseau global introduit des risques inédits pour des systèmes non conçus pour cette connectivité. Il en résulte un délicat équilibre entre les bénéfices de l'innovation et la nécessité impérieuse de garantir la sécurité systèmes contrôle industriel.
2. La vague d'attaques : Chiffres éloquents et motivations des assaillants
Une surface d'attaque en expansion
Les statistiques récentes soulignent une intensification des cyberattaques industrielles. Selon un rapport de Claroty datant de 2023, 71% des organisations industrielles ont subi au moins une cyberattaque affectant leurs systèmes OT/ICS au cours des douze derniers mois. Ces chiffres confirment l'augmentation des incidents et la croissance de la surface d'attaque. Les attaques SCADA, menaces PLC et autres vulnérabilités OT sont désormais monnaie courante.
La complexité des infrastructures, combinée à l'interconnexion accrue, offre de multiples points d'entrée aux acteurs des menaces. Cette expansion rend la cybersécurité des infrastructures critiques plus complexe à assurer.
Qui attaque et pourquoi ?
Les motivations derrière les cybermenaces ICS sont multiples et variées.
* Cyberespionnage et sabotage étatique : Des acteurs étatiques ciblent les infrastructures critiques pour des raisons géopolitiques. L'exemple de Stuxnet, qui a ciblé le programme nucléaire iranien, reste emblématique du sabotage industriel. Le cyberespionnage industriel vise à acquérir des informations stratégiques. * Cybercriminalité organisée : Les groupes cybercriminels sont de plus en plus actifs dans le secteur industriel. Les ransomwares industriels, en particulier, sont en forte augmentation. Un rapport de Dragos de 2023 a révélé une hausse de 50% des ransomwares ciblant les environnements industriels en 2022 par rapport à 2021. Ces attaques visent l'extorsion et la perturbation des opérations pour un gain financier. * Hacktivisme et déstabilisation : Des motivations idéologiques ou politiques peuvent pousser des groupes à cibler des infrastructures pour dénoncer une politique ou provoquer une déstabilisation.
Méthodes privilégiées
Les attaquants utilisent diverses méthodes pour infiltrer les systèmes de contrôle industriel.
* Phishing ciblé : Les ingénieurs et opérateurs sont souvent la cible de courriels malveillants conçus pour voler des identifiants. * Exploitation de vulnérabilités logicielles : Les failles dans les logiciels des équipements ICS sont activement recherchées et exploitées. La CISA ICS-CERT publie régulièrement des alertes sur ces vulnérabilités. * Accès via la chaîne d'approvisionnement : Les fournisseurs ou les partenaires peuvent devenir des vecteurs d'attaque, introduisant des malwares ou des vulnérabilités dès la conception. * Malwares spécifiques aux ICS : Des codes malveillants sont spécifiquement développés pour interagir avec les protocoles industriels et les menaces PLC.
3. Incidents majeurs et leurs répercussions : Quand la menace devient réalité
Exemples emblématiques d'attaques ICS
L'impact des cyberattaques sur les systèmes de contrôle industriel est bien réel, comme en témoignent plusieurs incidents marquants.
* Attaques sur le secteur de l'énergie : En Ukraine, les cyberattaques de 2015 et 2016 ont provoqué des coupures de courant massives, soulignant la vulnérabilité des réseaux électriques. L'attaque sur Colonial Pipeline en 2021 aux États-Unis a entraîné la paralysie d'un important oléoduc, provoquant des pénuries de carburant. * Incidents dans le traitement de l'eau : À Oldsmar, en Floride, en 2021, une tentative de cyberattaque a visé à empoisonner l'approvisionnement en eau en augmentant les niveaux d'hydroxyde de sodium. Cet incident a mis en lumière les risques directs pour la santé publique. * Impacts sur la production industrielle : De nombreuses entreprises manufacturières ont subi des arrêts de chaînes de production suite à des ransomwares industriels ou des cyberattaques. Ces interruptions entraînent des pertes économiques massives et des retards importants.
Au-delà des pertes financières
Les conséquences des cyberattaques sur les systèmes de contrôle industriel dépassent largement le cadre financier.
* Risques pour la sécurité physique : Des attaques réussies peuvent entraîner des dégâts matériels importants, des explosions ou même menacer la vie humaine. Une perturbation des systèmes ferroviaires pourrait, par exemple, provoquer un déraillement. * Atteinte à la confiance publique et souveraineté : Chaque incident ébranle la confiance des citoyens dans la résilience de leurs infrastructures. Cela peut remettre en question la capacité d'un État à protéger ses services essentiels. * Effets en cascade : Les infrastructures critiques sont souvent interdépendantes. Une attaque sur un secteur (par exemple l'énergie) peut rapidement paralyser d'autres domaines (transports, télécommunications), créant des effets en cascade dévastateurs.
4. Les défis de la défense : Pourquoi les ICS sont si difficiles à sécuriser
Héritage technologique et obsolescence
De nombreux systèmes ICS en service sont anciens, parfois conçus il y a plusieurs décennies. Ils n'ont pas été développés avec les préoccupations de cybersécurité actuelles. Ces systèmes sont souvent difficiles à mettre à jour ou à remplacer, et la compatibilité avec les correctifs de sécurité modernes est limitée. Cette obsolescence crée des vulnérabilités et failles de sécurité importantes.
Environnements opérationnels contraints
Les systèmes industriels opèrent sous des contraintes très spécifiques. L'exigence de disponibilité 24/7 est primordiale, avec une tolérance zéro aux temps d'arrêt. Toute interruption peut avoir des conséquences graves. Les exigences de performance en temps réel empêchent souvent l'implémentation de solutions de sécurité qui pourraient introduire de la latence. Ces environnements rendent la protection des infrastructures critiques particulièrement complexe.
Manque de visibilité et segmentation
La cartographie des réseaux OT est souvent incomplète, ce qui rend difficile d'identifier tous les actifs et leurs interconnexions. De plus, la segmentation réseau est parfois insuffisante, permettant aux attaquants de se déplacer latéralement une fois qu'ils ont pénétré le réseau. Ce manque de visibilité complique la détection et la réponse aux menaces.
Pénurie de compétences cyber-OT
Il existe un fossé significatif entre les experts en cybersécurité IT et ceux maîtrisant les spécificités des systèmes industriels. La connaissance approfondie des protocoles industriels, des équipements et des processus opérationnels est essentielle. Cette pénurie de compétences cyber-OT représente un défi majeur pour la protection des cybermenaces ICS.
La chaîne d'approvisionnement
La chaîne d'approvisionnement est une porte d'entrée souvent sous-estimée pour les cyberattaques industrielles. Les vulnérabilités peuvent être introduites dès la conception des équipements ou lors de leur intégration par des tiers. La sécurité des composants et des logiciels fournis par les partenaires est un maillon faible si elle n'est pas rigoureusement contrôlée.
5. Vers une résilience accrue : Stratégies et outils pour protéger l'OT
Approches normatives et réglementaires
Face à l'ampleur des cybermenaces ICS, les pouvoirs publics et les organismes de standardisation renforcent leur cadre.
* Directives et cadres : La directive NIS 2 en Europe et les initiatives de la CISA aux États-Unis imposent des obligations de renforcement des mesures de sécurité pour les opérateurs d'infrastructures critiques. Ces réglementations visent à élever le niveau général de cybersécurité. * Standards et bonnes pratiques : Des référentiels comme l'IEC 62443 ou le NIST CSF (Cybersecurity Framework) pour l'OT fournissent des lignes directrices détaillées. Ils aident les organisations à évaluer et améliorer la sécurité systèmes contrôle industriel.
Mesures techniques et organisationnelles
La protection des infrastructures critiques repose sur une combinaison de mesures techniques et organisationnelles.
* Segmentation et micro-segmentation des réseaux OT : Isoler les systèmes critiques et réduire la surface d'attaque en compartimentant les réseaux. * Inventaire et gestion des vulnérabilités : Connaître précisément son parc d'équipements et ses failles est la première étape pour mieux le protéger. * Surveillance et détection des menaces (IDS/IPS OT) : Déployer des outils adaptés aux protocoles industriels pour détecter les comportements anormaux. * Gestion des accès privilégiés (PAM) et authentification forte : Contrôler rigoureusement qui accède aux systèmes critiques et avec quels privilèges. * Formation et sensibilisation : Le facteur humain est souvent la première ligne de défense. La sensibilisation des équipes aux risques est essentielle. * Collaboration public-privé : Le partage d'informations sur les menaces et les meilleures pratiques est crucial pour une défense collective efficace.
6. L'avenir de la sécurité ICS : Anticiper pour mieux défendre
L'évolution rapide des cybermenaces ICS exige une vision prospective et l'adoption de nouvelles approches.
* L'IA et le Machine Learning au service de la détection : Ces technologies offrent des promesses pour l'automatisation de la surveillance des anomalies et la détection précoce des menaces. Cependant, leur déploiement dans des environnements OT exige une grande précision pour éviter les faux positifs. * La cybersécurité dès la conception (Security by Design) : Intégrer la sécurité dès le développement des systèmes et composants industriels est fondamental. Cela permet de réduire les vulnérabilités dès l'origine. * La montée en puissance des "Digital Twins" sécurisés : Ces jumeaux numériques permettent de simuler les attaques et de tester les défenses sans impacter les systèmes réels. C'est un outil précieux pour l'amélioration continue de la posture de sécurité. * Le rôle croissant des assurances cyber : Les assurances cyber deviennent un levier pour inciter les entreprises à renforcer leur protection. Elles contribuent également à mutualiser les risques financiers liés aux cyberattaques industrielles. * Une collaboration internationale indispensable : Face à des menaces sans frontières et des acteurs étatiques sophistiqués, la nécessité d'une réponse coordonnée et d'une coopération internationale est plus que jamais cruciale.
L'impératif de la résilience : Protéger nos fondations numériques
La vulnérabilité croissante de nos infrastructures critiques face aux cybermenaces ICS n'est plus une simple alerte, mais une réalité palpable aux conséquences potentiellement dévastatrices. Alors que l'interconnexion de nos systèmes industriels promet efficacité et innovation, elle exige simultanément une refonte profonde de nos stratégies de défense. Le défi est immense, mêlant contraintes techniques, impératifs opérationnels et pénurie de compétences, mais l'enjeu – la sécurité de nos sociétés et la continuité de nos services essentiels – commande une mobilisation sans faille. Il est temps d'investir massivement dans la résilience de l'OT, non seulement pour contrer les menaces d'aujourd'hui, mais aussi pour bâtir des infrastructures capables de faire face aux cyberattaques de demain. La protection de nos fondations numériques est un impératif catégorique pour assurer notre avenir collectif.
Sources et références
- The Global State of Industrial Cybersecurity 2023 — Claroty · publié le 6 septembre 2023 · consulté le 28 septembre 2026
- 2023 ICS/OT Cybersecurity Year in Review — Dragos · publié le 14 février 2023 · consulté le 28 septembre 2026
- Industrial Control Systems (ICS) Advisories — Cybersecurity and Infrastructure Security Agency (CISA) · consulté le 28 septembre 2026
- Cost of a Data Breach Report 2023 — IBM Security X-Force · publié le 25 juillet 2023 · consulté le 28 septembre 2026